Quién responde cuando una IA se equivoca: responsabilidad y supervisión humana
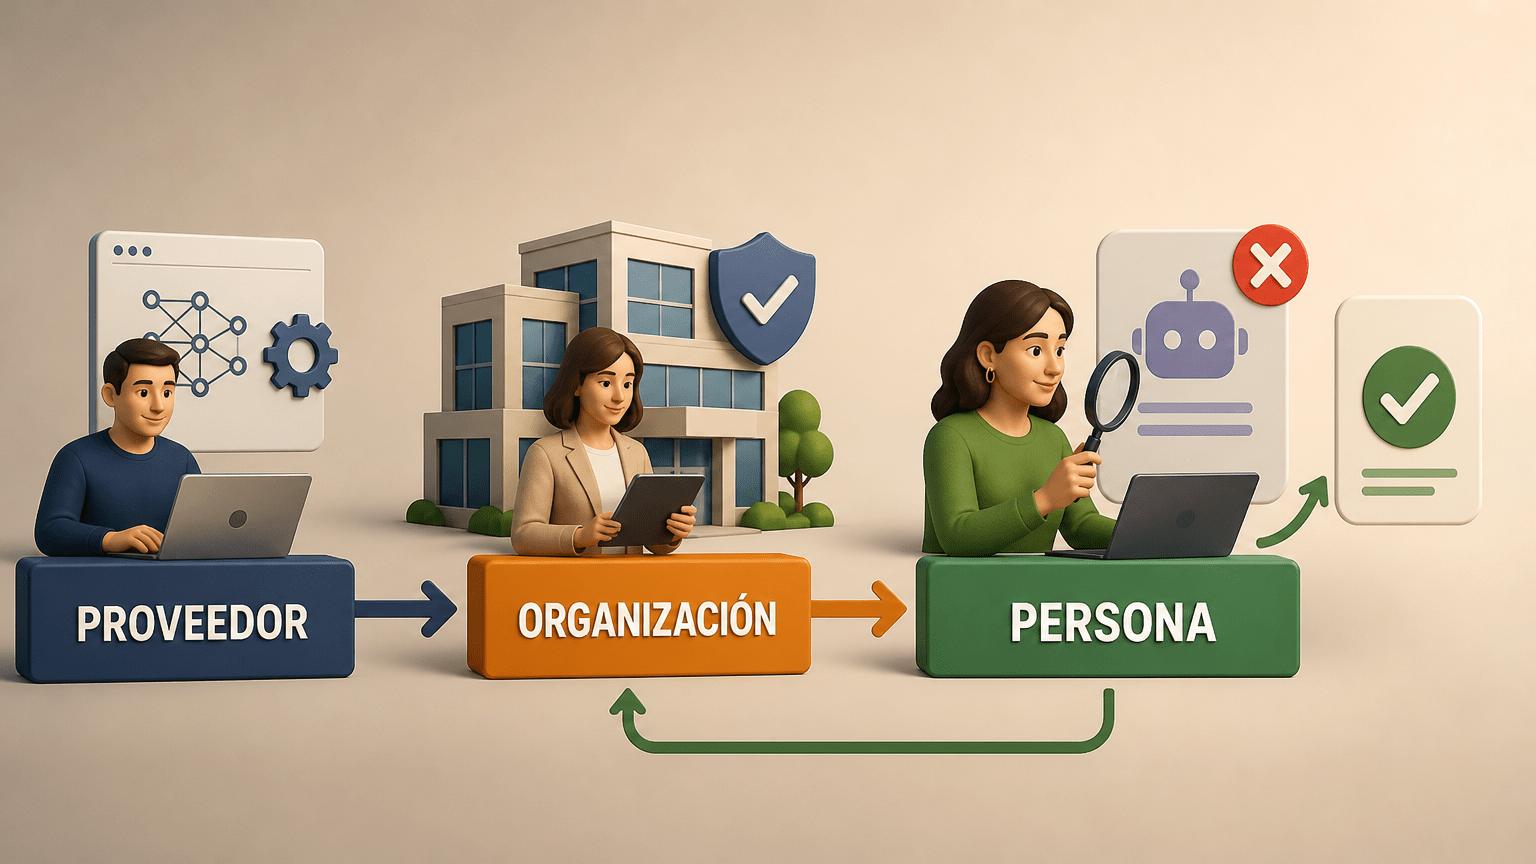
** Una herramienta de inteligencia artificial descarta a una candidata, propone una prima disparatada o inventa una condición de devolución. ¿Quién responde? «La IA» no es alguien a quien se pueda reclamar. Para contestar con utilidad hay que mirar tres papeles: quien ofrece el sistema, quien lo usa en su actividad y quien toma la decisión final.
«Lo decidió el algoritmo» no es una respuesta
Suena a excusa de comedia de oficina, de las que culpan a la fotocopiadora. Pero una herramienta no firma contratos, no rinde cuentas ante una autoridad ni atiende reclamaciones. Detrás hay personas y organizaciones que la diseñaron, la eligieron, la configuraron o aceptaron su propuesta.
Un aviso antes de seguir. Este artículo es divulgación general y se apoya en fuentes oficiales consultadas el 10 de octubre de 2026. No es asesoría jurídica ni analiza ningún caso concreto. La responsabilidad real depende de los hechos, del contrato, del sector, de los datos tratados y de la jurisdicción.
Si quieres un repaso más amplio de los riesgos, tienes nuestra guía sobre privacidad, sesgos y errores de la IA. Aquí nos centramos en cómo se reparte la responsabilidad.
Tres papeles, tres tareas
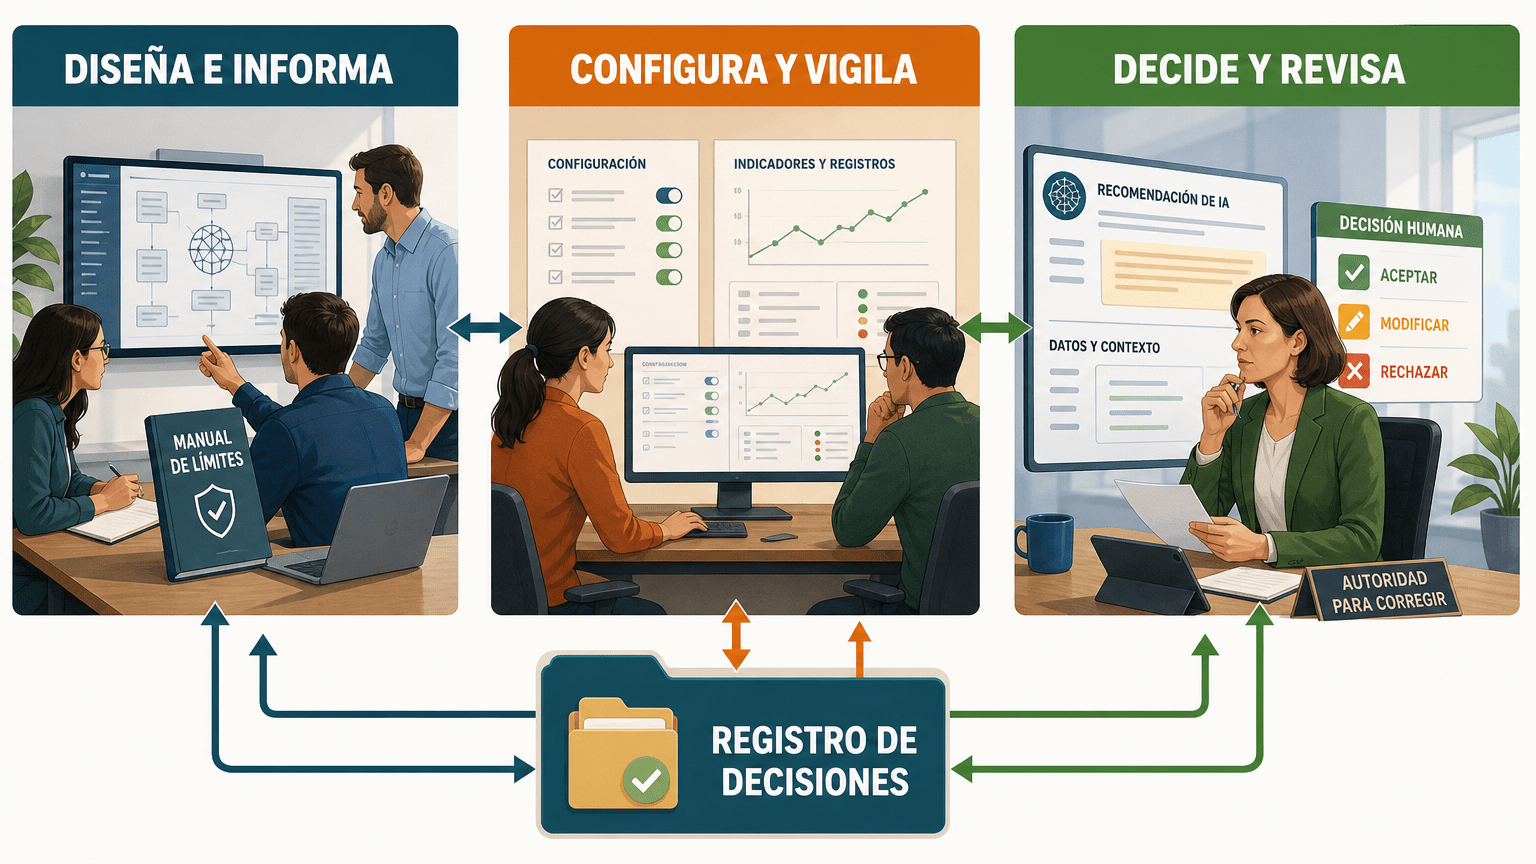
El proveedor diseña, desarrolla o comercializa el sistema bajo su nombre. Le toca dar información e instrucciones claras sobre qué hace la herramienta y qué límites tiene. Cuando la norma lo exige, también debe aportar documentación, gestión de riesgos, medidas de supervisión o transparencia.
La organización que lo despliega decide para qué y cómo usa la herramienta en su actividad. Le corresponde elegirla y configurarla con criterio, formar al personal, proteger los datos, vigilar el uso y conservar evidencias cuando proceda. Lo que no puede hacer es descargar toda la responsabilidad en el proveedor.
La persona que decide sigue el procedimiento, entiende los límites de la herramienta, revisa los datos y la salida, y se aparta de la recomendación cuando hay motivos. En decisiones relevantes, deja constancia. Según el dossier, no es automáticamente la única responsable ni queda a salvo por haber pulsado «aceptar».
Estos roles pueden coincidir o no. Una misma empresa puede ser proveedora y usuaria, o ser responsable del tratamiento de datos mientras otra actúa como encargada. Y el contrato entre ellas no elimina las obligaciones legales frente a las personas afectadas.
Qué dice el marco europeo y español
Esta sección recoge hechos oficiales.
- El Reglamento (UE) 2024/1689, el reglamento europeo de IA, define las figuras de «proveedor» y «responsable del despliegue». Su ámbito alcanza a proveedores en la Unión, a responsables del despliegue establecidos en la Unión y a ciertos usos de resultados en la Unión.
- Su artículo 4 exige medidas de alfabetización en IA, adaptadas al conocimiento, la experiencia, la formación y el contexto.
- Para los sistemas de alto riesgo, el artículo 14 exige supervisión humana. La persona debe poder comprender las limitaciones del sistema, interpretar sus salidas y, cuando corresponda, ignorarlas, anularlas o detener el sistema.
- El artículo 26 fija obligaciones para quienes despliegan esos sistemas, como seguir las instrucciones, supervisar, hacer seguimiento y conservar registros según el caso.
Sobre el calendario, la Comisión Europea indica que el Reglamento entró en vigor el 1 de agosto de 2024. Varias obligaciones empezaron antes, y la aplicación general es el 2 de agosto de 2026, con excepciones y transiciones para determinadas reglas de alto riesgo. Por eso no todas las obligaciones se aplican igual a cualquier herramienta. Un asistente de redacción y un sistema que filtra solicitudes de empleo no están en la misma casilla.
La aplicación del Reglamento corresponde, según el tipo de obligación, a las autoridades nacionales y a la AI Office. En España, la Orden TDF/774/2025 dota a la AESIA de potestades administrativas, inspectoras y sancionadoras, dentro de sus competencias. Eso no significa que resuelva cualquier reclamación individual ni que sustituya a la AEPD, a los tribunales o a las autoridades sectoriales.
Cuando hay datos personales entra además el RGPD. El artículo 5.2 establece la responsabilidad proactiva, y el 24 exige medidas apropiadas y capacidad de demostrar el cumplimiento. El artículo 22 limita las decisiones basadas únicamente en tratamiento automatizado con efectos jurídicos o similares, y prevé salvaguardas, entre ellas la intervención humana en los supuestos previstos. Los artículos 13 y 14 exigen informar sobre decisiones automatizadas cuando sea aplicable.
Supervisión humana: la firma decorativa no cuenta
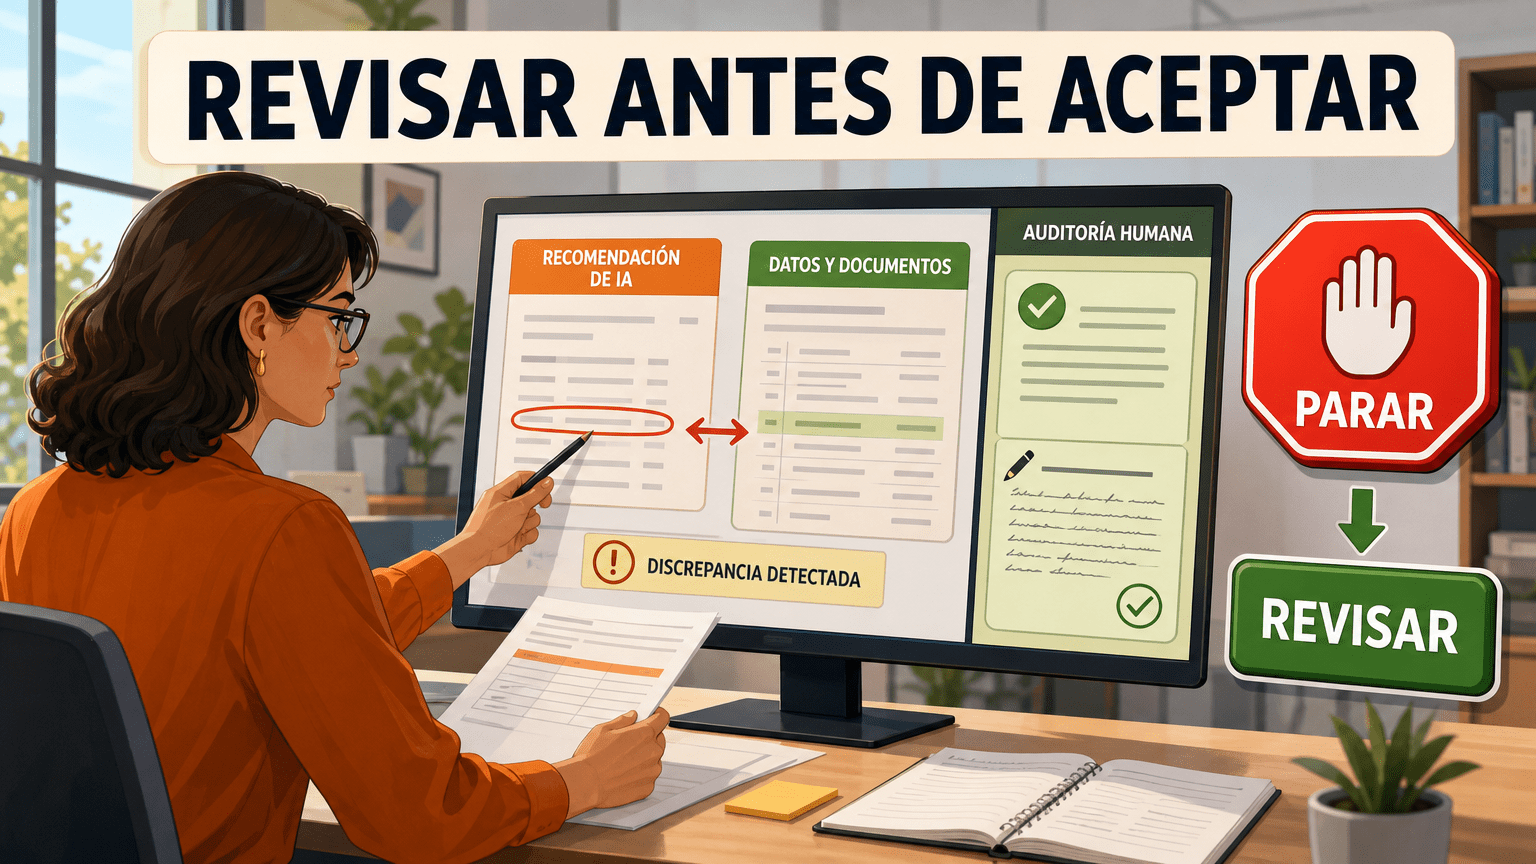
Aquí pasamos de los hechos al criterio oficial interpretativo. Las guías de la AEPD no son ley nueva, pero orientan. En su guía «Adecuación al RGPD de tratamientos que incorporan IA», explica que una intervención humana válida debe ser competente, autorizada, significativa y capaz de modificar el resultado. En su análisis sobre la intervención humana en decisiones automatizadas, insiste en que no puede ser una firma decorativa. La persona necesita competencia, preparación y autoridad para cambiar el resultado, y la intervención debe documentarse.
Análisis: pulsar «aceptar» sin leer tiene el mismo valor que aceptar los términos y condiciones de una aplicación sin abrirlos. Es rápido y cómodo, pero no demuestra que alguien haya supervisado nada. Si la persona no tiene tiempo, información ni margen para discrepar, la supervisión existe solo en el organigrama.
Para comprobar respuestas en el día a día, puede ayudarte esta guía para dar instrucciones a una IA y verificar lo que responde.
Tres ejemplos hipotéticos
Son casos inventados con fines didácticos, no hechos reales.
1. Un filtro de currículos descarta a una candidata. La empresa no puede limitarse a decir que lo decidió el algoritmo: debe revisar finalidad, datos, supervisión, información y derechos aplicables.
2. Una aseguradora propone una prima. El proveedor y la aseguradora tienen tareas distintas; quien la aprueba debe poder entender y cuestionar la propuesta.
3. Un chatbot inventa una condición en una devolución. La tienda debe tener un procedimiento de revisión y la persona de atención no debería repetir la salida sin comprobarla.
Buenas prácticas: útiles, pero no un salvoconducto
Lo que sigue son buenas prácticas, no obligaciones universales:
- inventario de usos de IA en la organización;
- evaluación de impacto y de riesgos;
- pruebas antes y durante el uso;
- límites de acceso;
- registros de uso y de decisiones;
- revisión humana competente;
- canal de reclamación;
- formación del personal;
- un botón de parada que de verdad pare algo, y no solo el de «apagar y rezar».
Las obligaciones legales, en cambio, dependen de la clasificación del sistema, del sector, de los datos tratados, del país, del rol que se tenga y de la fecha de aplicación. No todo sistema generativo activa las mismas reglas. Y ninguna lista, por buena que sea, garantiza el cumplimiento ni deja la responsabilidad en cero.
En resumen
Cuando una IA se equivoca, la pregunta útil no es «¿de quién es la culpa?», sino «¿quién diseñó, quién decidió usarla, quién la vigiló y quién aceptó el resultado?». El proveedor informa y diseña, la organización configura y vigila, y la persona decide y revisa con capacidad real de corregir. Si alguno de los tres falla, el error tiene por dónde colarse. Como diría el Señor Idea: antes de preguntar si fue culpa de la IA, mira quién decidió usarla.
Para ampliar información
Fuentes oficiales, consultadas el 10 de octubre de 2026:
- Reglamento (UE) 2024/1689, texto consolidado (EUR-Lex)
- Comisión Europea: marco regulador de la IA y calendario
- Comisión Europea: aplicación y cumplimiento del AI Act
- RGPD, Reglamento (UE) 2016/679, texto consolidado (EUR-Lex)
- TJUE, asunto C-634/21 SCHUFA (EUR-Lex)
- AEPD: Adecuación al RGPD de tratamientos que incorporan IA
- AEPD: Evaluating human intervention in automated decisions
- BOE: Orden TDF/774/2025 (AESIA)
En LedSolEo: