Lovable: crear una aplicación hablando
Le pides una app como quien pide un café: «Ponme una página de reservas con usuarios, una base de datos y pago con tarjeta». Unos minutos después tienes algo funcionando en pantalla. Esa es la promesa de Lovable, una de las plataformas más comentadas del llamado vibe coding. También es una promesa que conviene mirar con lupa, sobre todo por un detalle: que algo funcione no significa que sea seguro.
Qué es Lovable y qué problema pretende resolver
Según su documentación oficial, Lovable es «una plataforma de desarrollo full-stack con IA para crear, iterar y desplegar aplicaciones web usando lenguaje natural». Describes lo que quieres construir y la plataforma genera una aplicación con interfaz, backend, base de datos, autenticación e integraciones, todo respaldado por código editable (documentación de Lovable).
Lo de «hablando» es una licencia periodística: la interacción es una conversación escrita con un agente de IA. No es una orden de voz, pero sí un diálogo en lenguaje corriente.
Lovable se sitúa en la categoría del vibe coding, término que acuñó Andrej Karpathy en febrero de 2025 para describir programar a base de descripciones en lenguaje natural sin revisar el código generado. The Next Web recuerda que el diccionario Collins lo eligió palabra del año 2025 (The Next Web).
El problema que dice resolver es el salto de la idea al software sin montar un proyecto de código desde cero. En su ficha de Google Play, la empresa afirma que está pensado para «el 99 % de las personas con ideas que no saben programar» (Google Play). Es un anuncio corporativo: describe la ambición de la empresa, no una cifra medida.
Cómo funciona, sin jerga
Imagina que encargas un mueble describiéndolo: «una mesa de roble, con dos cajones y patas finas». Alguien lo monta mientras tú miras. Es rápido y accesible. Pero si nadie revisa los tornillos, el mueble aguanta hasta que le pones el primer peso encima. Guarda esa imagen, porque volveremos a ella.
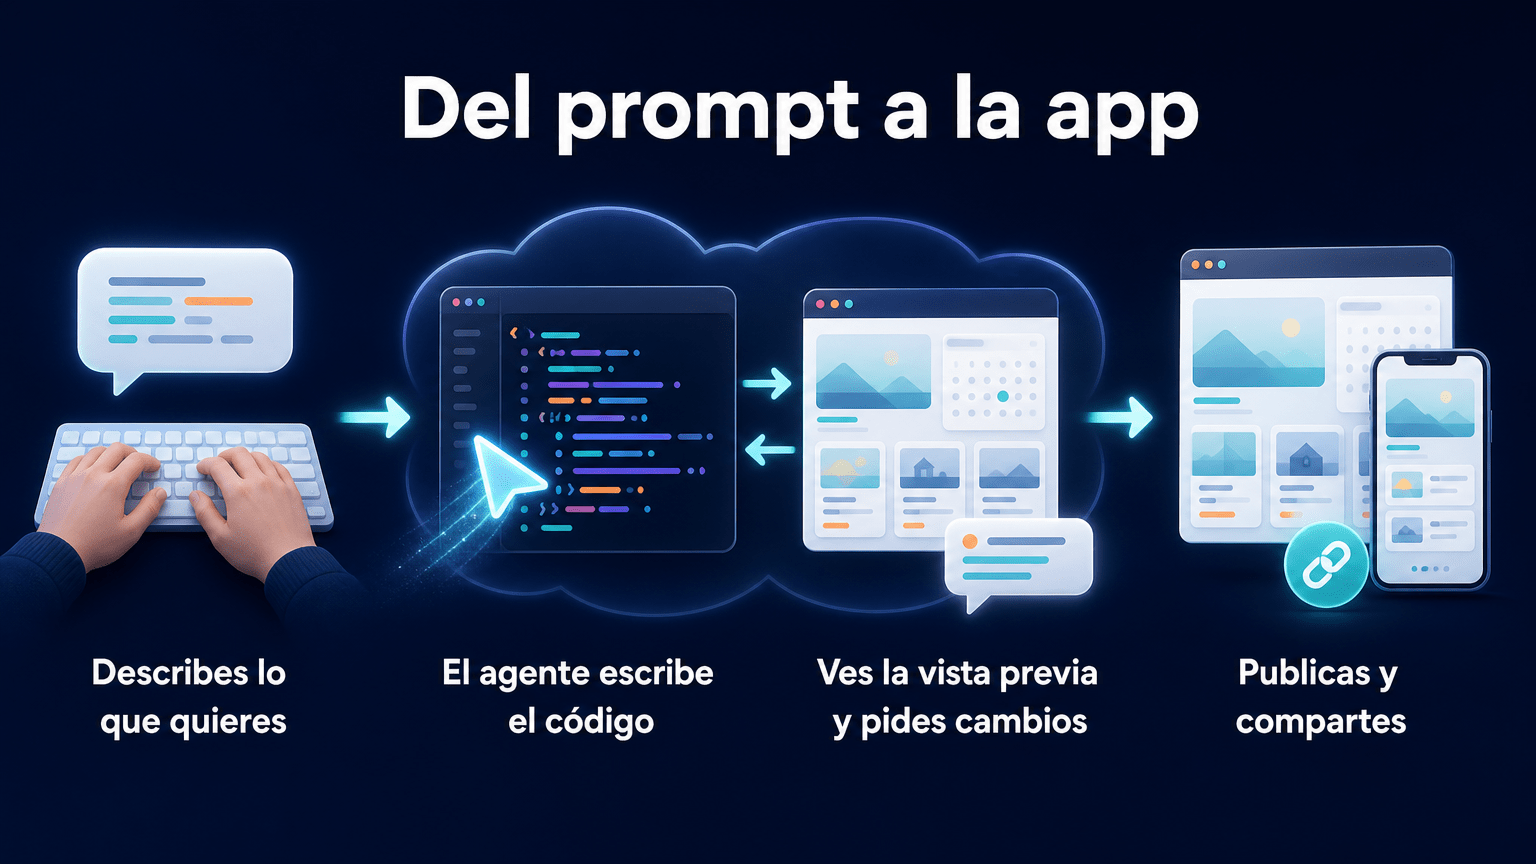
En Lovable el proceso es este:
- Conversas con un agente de IA dentro de un proyecto. El agente escribe código real (TypeScript, Tailwind CSS y componentes shadcn/ui) en un entorno en la nube con vista previa en vivo (documentación, servidor MCP oficial).
- Cuatro conceptos básicos, según la documentación: la cuenta (tu identidad), el espacio de trabajo (reúne proyectos, miembros, facturación y un fondo común de créditos), el proyecto (una app, con su chat, vista previa, código e historial de versiones) y los chats (conversaciones fuera de los proyectos, para pensar ideas).
- Tres modos de trabajo: Build (construir), Plan (planificar antes de escribir código) y Chat (conversar). Desde agosto de 2025, el Agent Mode es el modo por defecto (changelog, Agent Mode).
- Trabajo autónomo largo: según el registro de cambios, el agente puede trabajar hasta 10 horas en un solo mensaje. Los mensajes de construcción se facturan según el trabajo realizado, de modo que uno largo cuesta más que uno corto (changelog).
Lo que viene «de serie»
La documentación indica que el proyecto incluye interfaz, lógica, base de datos, autenticación, almacenamiento, funciones de servidor (edge functions), trabajos programados y gestión de secretos (Cloud, introducción).
Sobre el stack técnico, la FAQ oficial explica que las apps nuevas (desde el 13 de mayo de 2026, y desde el 22 de junio para espacios Enterprise) usan TanStack Start, con renderizado en servidor. Las anteriores usan React + Vite, con renderizado en el navegador. No se puede elegir framework: todas comparten base y una base de datos PostgreSQL, mediante el backend integrado o Supabase. Si necesitas otro stack, sincronizas el repositorio con Git y sigues fuera de Lovable (FAQ).
El backend tiene dos modalidades, según la documentación de Lovable y de Supabase:
- Lovable Cloud: una instancia de Supabase gestionada enteramente por Lovable, con las credenciales sin exponer al usuario.
- Supabase propio: una base de datos creada y administrada por ti en tu cuenta.
Fuentes: Lovable Cloud y Supabase.
Un ejemplo cotidiano
La documentación del servidor MCP de Lovable pone un caso muy gráfico: pedir «una página de precios con una suscripción de 29 $/mes». El agente crea las cuentas de proveedor, los productos, los precios, el flujo de pago y los componentes de interfaz. Se prueba en la vista previa con tarjetas de prueba y se conecta con Stripe o Paddle (MCP de Lovable).
¿Y el código es mío?
Cada proyecto puede sincronizarse con GitHub, GitLab o Bitbucket («Git sync»). La documentación afirma que así «se conserva la plena titularidad del código» (documentación). También puedes publicar tu app como servidor MCP, para que asistentes como ChatGPT o Claude la llamen, y hay presencia en Slack y Telegram (MCP, integraciones de agentes).
La empresa dice que puedes construir y publicar tu primera app «en unos diez minutos». Es una afirmación suya, no un resultado medido de forma independiente (documentación).
De GPT Engineer a unicornio
Origen (hechos según Wikipedia). En 2023, Anton Osika desarrolló GPT Engineer, software de código abierto que usaba grandes modelos de lenguaje para programar aplicaciones. Osika y Fabian Hedin crearon después GPT Engineer App, la versión comercial. En diciembre de 2024 la rebautizaron como Lovable y la abrieron al público. Osika es CEO y Hedin CTO. La empresa figura como «Lovable Labs Incorporated», con sede en Estocolmo, y en 2025 se reportaban unas 120 personas en plantilla (Wikipedia)).
Ingresos (reportes de prensa). Los medios citan este recorrido de ingresos recurrentes anuales (ARR):
- 1 millón de dólares poco después del lanzamiento.
- 100 millones en unos ocho meses.
- 200 millones en noviembre de 2025 (Bloomberg).
- 400 millones en febrero de 2026 (Business Insider).
- 500 millones de run rate anualizado en junio de 2026 (TechCrunch).
La empresa, según esos reportes, todavía no es rentable.
Financiación. Estas son las rondas:
- Serie A (febrero de 2025): 200 millones de dólares, liderada por Accel, a una valoración de 1.800 millones (Wikipedia)).
- Serie B (diciembre de 2025): 330 millones a 6.600 millones, liderada por CapitalG (el brazo inversor de Alphabet) y Menlo Ventures, con participación de NVentures (NVIDIA), Salesforce Ventures, Databricks Ventures, Khosla Ventures y DST Global, entre otros (CNBC, blog de Lovable).
- Serie C (agosto de 2026): 400 millones a 13.300 millones, liderada por Menlo Ventures y el Scaleup Europe Fund (TechCrunch).
Escala de uso. En noviembre de 2025 se citaban cerca de 8 millones de usuarios (Wikipedia)). En agosto de 2026, la propia empresa afirmaba alojar 60 millones de proyectos con 900 millones de visitantes mensuales (TechCrunch). Son cifras declaradas por la compañía.
Pasar de un proyecto de código abierto a una valoración de 13.300 millones en unos veinte meses es, como mínimo, un ritmo poco habitual. Dejémoslo en que alguien está pagando por creer que hablar con una IA es el futuro de programar.
Qué puedes construir, para quién y a cuánto sale
Perfil objetivo (anuncio corporativo). Lovable apunta a fundadores sin perfil técnico que quieren validar un producto mínimo viable (MVP) y a equipos de empresa que necesitan validar ideas «en horas en lugar de semanas» (Google Play). Los casos citados son herramientas internas, páginas de aterrizaje, aplicaciones web tipo SaaS y MVPs. Las plantillas y los remixes permiten partir de una app ya hecha en cualquier plan (documentación).
Lo que dicen las comparativas (análisis de terceros). Varias comparativas independientes de 2026 sitúan a Lovable como la opción más recomendada para no programadores que quieren aplicaciones web completas y de aspecto cuidado. Destacan su backend gestionado y la sincronización bidireccional con GitHub en todos los planes (AI Tool Verdicts, Pareto Talent, Altar.io). Son opiniones de terceros, no hechos neutros.
Los créditos, en lenguaje llano
Lovable no cobra por proyecto ni por asiento, sino por créditos. El crédito cubre construir, alojar, ejecutar el backend y las funciones de IA dentro de la app publicada (documentación). Es como una tarjeta de lavandería: cuanto más pesada la colada, más fichas gastas.
Según la web y la documentación oficiales (precios, planes):
- Free: 5 créditos de construcción al día, con tope de 30 al mes, más subvenciones mensuales (20 créditos de Cloud y 4 de IA). Incluye la insignia «Edit with Lovable» y no permite dominios propios ni acumular créditos.
- Pro: desde 25 $/mes por 100 créditos. Añade dominios propios, retirada de la insignia, acceso al modo Código y acumulación de créditos.
- Business: desde 50 $/mes. Añade SSO, centro de seguridad y la opción de excluir tus datos del entrenamiento.
- Enterprise: condiciones por contrato.
- Recargas: solo en Pro y Business, y a un precio por crédito más alto que el del tramo mensual.
- Descuento educativo: 50 % en Pro (100 créditos) para estudiantes y profesores, hasta 12 meses.
Un análisis de terceros indica que Pro y Business se ofrecen en once niveles, de 100 a 10.000 créditos al mes, y que en Pro el crédito ronda los 0,25 $ (Coworker.ai, créditos y uso). Tómalo como estimación y contrástalo con la web oficial.
El alojamiento y la ejecución también salen del mismo saldo («Run credits»): a más tráfico, más consumo (documentación de Cloud).
El lado oscuro: «funciona» no es «es seguro»
Aquí volvemos al mueble. Un asistente que monta apps en minutos no tiene por qué revisar los tornillos, y los datos disponibles muestran que a veces no se revisan.
Una vulnerabilidad con disputa
Los registros públicos documentan el CVE-2025-48757 (CVSS 9,3). Describe políticas de seguridad a nivel de fila (Row-Level Security, RLS) insuficientes en las bases de datos que respaldan sitios generados por Lovable. Eso permitía a atacantes no autenticados acceder a datos arbitrarios de usuarios. Lovable disputa el CVE y sostiene que cada cliente es responsable de proteger los datos de su app (estudio arXiv, análisis en DEV).
Dicho en llano, la RLS es la regla que decide qué filas de una tabla puede ver cada usuario. Si falta o es demasiado permisiva, una puerta pensada para uno queda abierta para todos.
Lo que han medido terceros (estimaciones)
- Escape.tech escaneó más de 5.600 apps creadas con Lovable, Base44, Create.xyz, Vibe Studio y Bolt.new. Halló más de 2.000 vulnerabilidades, más de 400 secretos expuestos y 175 casos de datos personales expuestos, incluidos historiales médicos y números de cuenta (DEV, citando a Escape.tech). Ojo: la muestra mezcla varias plataformas, no solo Lovable.
- La firma alemana Crissy Field analizó 159.041 proyectos creados en Lovable. Encontró números de pasaporte, datos de pago y más de 200.000 mensajes de chat accesibles directamente desde el navegador (Cybernews).
- Un estudio académico (arXiv:2606.23130) auditó 200 aplicaciones reales generadas con Claude Code y Lovable. El 91 % contenía al menos una vulnerabilidad, y el 65,77 % de las halladas eran de severidad crítica o alta, sobre todo control de acceso roto, inyección y fallos de autenticación (arXiv).
El incidente de 2026 (hecho confirmado)
Entre el 3 de febrero y el 20 de abril de 2026, casi once semanas, el código fuente y los historiales de chat de los proyectos «públicos» fueron legibles por cualquier usuario registrado de Lovable. La causa fue una regresión en el backend de febrero que reintrodujo el acceso público. Lovable publicó un postmortem y reconoció el error. Según la empresa, no afectó a proyectos privados ni a la nube empresarial (The Next Web, Business Insider, Secure.com).
La gestión del episodio también tuvo claroscuros. Investigadores enviaron informes válidos desde el 22 de febrero, pero se cerraron sin escalar por documentación de triaje desactualizada. El caso solo salió a la luz cuando un investigador lo divulgó públicamente el 20 de abril. Lovable sustituyó un primer comunicado («no hubo brecha») por una segunda declaración que reconocía el fallo de acceso a los chats de proyectos públicos (Secure.com, Business Insider).
Dónde suele estar el problema (análisis)
Según los análisis de seguridad consultados, el riesgo no suele estar tanto en la plataforma como en las apps generadas: RLS desactivada o políticas demasiado permisivas, claves de API incrustadas en el código y cabeceras de seguridad ausentes. Un análisis de 38 bases de código concluyó que «falta de RLS» se ha vuelto raro en el código de Lovable, pero que el riesgo se ha desplazado a las políticas mismas (DEV, Secure.com).
Lo que ha cambiado en el producto
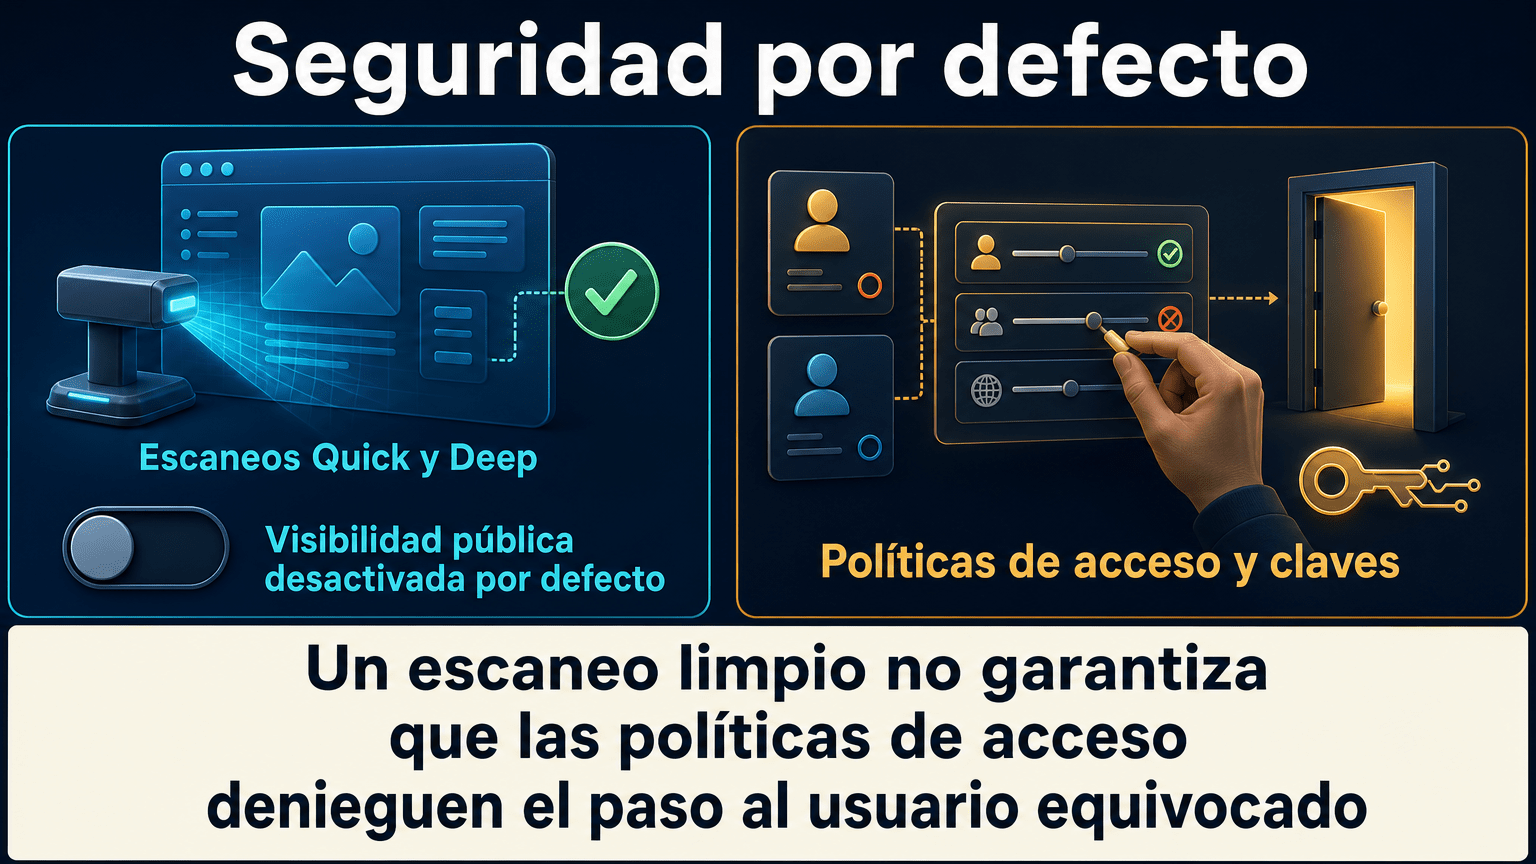
Lovable añadió escaneos de seguridad automáticos y, desde diciembre de 2025, desactivó por defecto la visibilidad «pública» en todos los planes. Según las fuentes consultadas, en 2026 ofrece escaneos «Quick» y «Deep» gratuitos y 10 intentos «Try to fix» gratuitos por cuenta. Una advertencia de terceros merece subrayado: un escaneo limpio no garantiza que las políticas de acceso denieguen el paso al usuario equivocado (Business Insider, Forasoft).
Certificaciones: qué cubren y qué no
La empresa declara SOC 2 Type II, ISO 27001:2022, soporte GDPR y la certificación AIUC-1, un estándar de seguridad y fiabilidad para agentes de IA (blog de Lovable, centro de confianza). El matiz es importante y lo reconocen tanto la empresa como terceros: esas certificaciones avalan a Lovable como proveedor, no a la app que tú construyas. La responsabilidad sobre la seguridad de esa app recae en el cliente (Lovable, Dsalta).
Presente, competencia y futuro
Lo que es hoy (hechos documentados)
Generación de apps web full-stack por chat. Modos Build, Plan y Chat. Backend gestionado (Lovable Cloud) o Supabase propio. Autenticación, almacenamiento y pagos integrados. Sincronización con GitHub, GitLab o Bitbucket. Publicación como servidor MCP. Plantillas, remix y planes por créditos (documentación, MCP).
Novedades anunciadas
Entre los anuncios recientes de la empresa figuran el paso a TanStack Start para apps nuevas, el agente de hasta 10 horas por mensaje y la importación de apps desde Replit, Bolt, v0, Base44 o ZIP. También un acuerdo plurianual con Google Cloud en junio de 2026 y un modelo propio entrenado internamente (changelog, TechCrunch).
La competencia (según comparativas de terceros)
Lovable no está solo. Estas comparativas, que conviene tratar como análisis y no como verdad neutra, y cuyos precios son de referencia y hay que verificar, dibujan este panorama (Altar.io, AI Tool Verdicts, Pareto Talent, LeadWave):
- Replit Agent: para apps con backend «de verdad», APIs y trabajos programados; desde unos 20 $/mes.
- Bolt.new: prototipos muy rápidos y mucho presupuesto de construcción por dólar; desde unos 18–25 $/mes.
- v0 (Vercel): interfaces en React/Next.js para equipos que ya usan Vercel; desde unos 20–30 $/usuario/mes.
- Base44 (de Wix): herramientas internas baratas, con backend propio; desde unos 16 $/mes, con riesgo de dependencia por su escaso soporte de exportación.
Escenarios futuros (no son hechos)
Entre los escenarios se citan el crecimiento del mercado de aplicaciones generadas con IA, la maduración de las certificaciones para agentes de IA y una posible presión regulatoria y de seguridad. Como estimación de terceros, se cita una proyección de Gartner según la cual el 60 % del código nuevo sería generado por IA a finales de 2026 (The Next Web). Es una proyección, no un dato consumado.
Qué significa que cualquiera pueda crear software
Mi lectura es esta, y es análisis, no un dato: Lovable es una herramienta potente para prototipar, validar ideas y aprender. Ver cómo un agente monta una app a partir de tu descripción enseña bastante sobre cómo se estructura el software. Las comparativas la señalan como una de las opciones más accesibles para quien no programa.
Pero todo lo que hemos visto apunta al mismo sitio. La barrera para crear ha bajado mucho, y la responsabilidad de publicar con seguridad sigue siendo humana. Si tu app guarda datos de otras personas, el listón no es «se ve bien» ni «se me abre en el móvil». El listón es que alguien con criterio haya revisado quién puede ver qué.
Algunas ideas prácticas que se derivan de las fuentes:
- Trata la app generada como un borrador, no como un producto terminado.
- Si manejas datos personales, revisa las políticas de acceso; no te fíes de un escaneo limpio.
- Mantén tu proyecto privado salvo que quieras de verdad que sea público.
- Evita que claves y secretos acaben escritos en el código.
- Si es una app seria, plantéate que una persona con experiencia en seguridad la revise antes de abrirla al público.
Pedir un mueble describiéndolo es una maravilla. Aun así, antes de que se siente toda la familia, alguien debería apretar los tornillos.
Para ampliar información
Documentación y fuentes oficiales de Lovable
- Introducción y conceptos: docs.lovable.dev/introduction/welcome
- FAQ (stack técnico y bases de datos): docs.lovable.dev/introduction/faq
- Planes y créditos: https://docs.lovable.dev/introduction/subscription-plans · https://docs.lovable.dev/introduction/credits-and-usage
- Lovable Cloud: docs.lovable.dev/features/cloud
- Agent Mode e integraciones: https://docs.lovable.dev/features/agent-mode · https://docs.lovable.dev/features/agent-integrations
- Registro de cambios: docs.lovable.dev/changelog
- Precios: lovable.dev/pricing
- Serie B: lovable.dev/blog/series-b
- Cumplimiento: https://lovable.dev/blog/lovable-compliance-and-your-app · https://trust.lovable.dev/
- Servidor MCP: mcp.lovable.dev/skill.md
- Ficha en Google Play: play.google.com/store/apps/details?id=dev.lovable.build
- Supabase (identificar el tipo de backend): supabase.com/docs/guides/troubleshooting/identify-lovable-cloud-or-supabase-backend
Prensa y referencias
- Wikipedia: en.wikipedia.org/wiki/Lovable_(company))
- CNBC (Serie B): cnbc.com/2025/12/18/google-and-n.html
- Bloomberg (200 M de ARR): bloomberg.com/news/articles/2025-11-18/lovable-hits-200-million-arr-and-raising-funds-above-6-billion-valuation
- Business Insider (400 M de ARR): businessinsider.com/lovables-hit-400-million-arr-doubling-in-a-few-months-2026-3
- TechCrunch (Serie C y escala): techcrunch.com/2026/08/12/lovable-confirms-new-13-3b-valuation-raises-another-400m
- Forbes (ronda en negociación): forbes.com/sites/rashishrivastava/2026/06/05/ai-coding-startup-lovable-in-talks-to-raise-funding-at-a-12-billion-valuation
Seguridad
- Estudio académico: arxiv.org/pdf/2606.23130
- Cybernews (159.041 proyectos): cybernews.com/security/lovable-ai-apps-expose-personal-information
- Business Insider (incidente de 2026): businessinsider.com/lovable-security-access-vibe-coding-projects-risk-2026-4
- The Next Web: thenextweb.com/news/lovable-vibe-coding-security-crisis-exposed
- Secure.com: secure.com/blog/appsec/vibe-coding-security-risks
- Análisis de RLS en 38 bases de código: dev.to/detronetdip/supabase-rls-checklist-for-lovable-and-bolt-apps-what-we-found-in-38-codebases-1a2g
- Coste de arreglar apps: forasoft.com/blog/article/lovable-app-bugs-fix-cost
- AIUC-1 frente a SOC 2: www.dsalta.com/resources/ai-compliance/aiuc-1-vs-soc-2-ai-agent-compliance-2026
Comparativas y precios de terceros
- https://altar.io/lovable-vs-bolt-vs-v0-vs-replit-vs-base44/
- https://aitoolverdicts.com/comparisons/best-vibe-coding-platforms
- https://paretotalent.com/guides/best-vibe-coding-tools/
- https://getleadwave.io/blog/vibe-coding-tools
- https://coworker.ai/blog/lovable-pricing