Reglamento Europeo de IA (AI Act): riesgos y obligaciones
Hay una herramienta de IA que resume contratos, otra que ordena currículums y otra que contesta a los clientes a las tres de la madrugada. Las tres usan inteligencia artificial, pero ante el Reglamento Europeo de IA no pesan lo mismo. La norma no prohíbe «la IA» en bloque. Ajusta las exigencias al riesgo de cada uso.
Este texto es divulgación, no asesoramiento jurídico, y recoge el estado de las fuentes oficiales consultadas a 1 de noviembre de 2026.
Qué es el AI Act y qué regula
El AI Act es el Reglamento (UE) 2024/1689, publicado en el Diario Oficial de la Unión Europea. EUR-Lex ofrece una versión consolidada vigente a 27 de julio de 2026.
Regula los sistemas de IA según sus usos y riesgos, y fija obligaciones para quienes los desarrollan y despliegan. La clasificación depende del uso y el contexto: el mismo algoritmo puede ser inocuo recomendando series y delicado al filtrar candidaturas.
Los cuatro niveles de riesgo
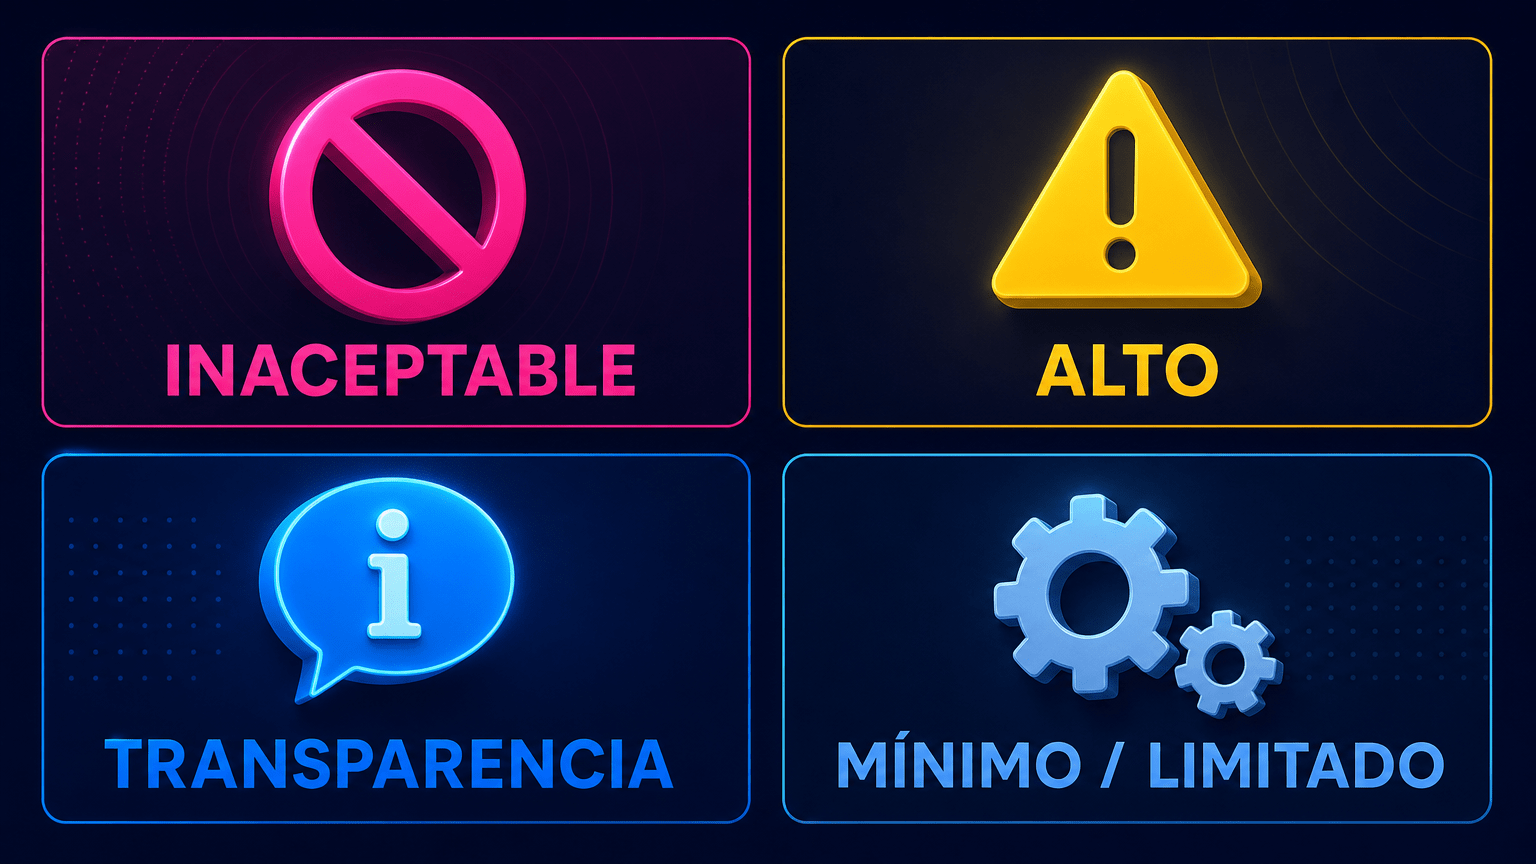
La Comisión Europea los resume en su página sobre el marco regulatorio de la IA con cuatro grandes niveles divulgativos:
- Riesgo inaceptable: prácticas prohibidas por amenazar la seguridad, los medios de vida o los derechos fundamentales.
- Alto riesgo: determinados usos con efectos importantes en seguridad o derechos, como empleo, educación, servicios esenciales, infraestructuras críticas, biometría, migración, justicia o seguridad.
- Riesgo de transparencia: sistemas en los que la persona debe saber que interactúa con IA, o contenidos generados o manipulados que deben identificarse.
- Riesgo mínimo o limitado: usos con menos obligaciones específicas del AI Act, aunque siguen importando la prudencia, la privacidad y otras normas aplicables.
Cinco escenas cotidianas
Estos ejemplos son ilustrativos. La clasificación real de un sistema exige analizar su uso concreto.
- Contratación: una herramienta que filtra candidatos entra en el ámbito del empleo, incluido entre los usos de alto riesgo.
- Crédito: valorar solicitudes puede afectar al acceso a servicios esenciales; depende del uso concreto.
- Educación: influir en evaluaciones o acceso a estudios es otro ámbito sensible.
- Atención al cliente: un chatbot plantea una cuestión de transparencia: la persona debe saber que habla con una máquina. Que se llame «Paco» no lo convierte en compañero de plantilla.
- Herramienta generativa: si produce o manipula contenido, entran en juego las reglas del artículo 50.
Proveedor, responsable del despliegue y persona usuaria
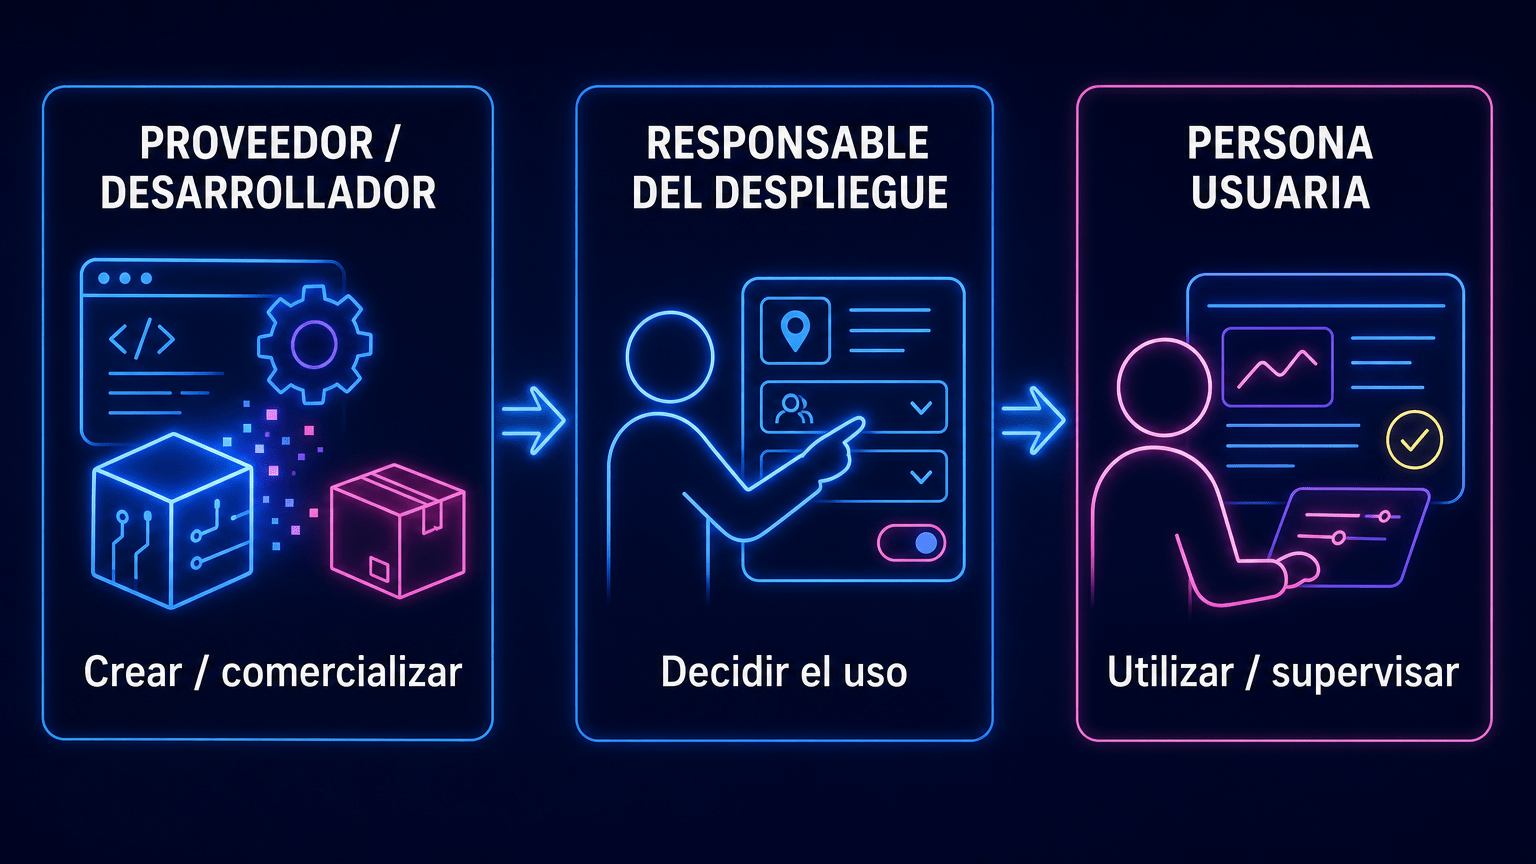
Confundir estos tres papeles es el error más habitual.
Proveedor o desarrollador. Crea el sistema o lo pone en el mercado. En alto riesgo aparecen requisitos como gestión de riesgos, datos, documentación, registros, supervisión humana, precisión, robustez y ciberseguridad, con fechas según el tipo de sistema.
Responsable del despliegue. Es la empresa o entidad que utiliza el sistema bajo su autoridad. Según el artículo 26 en el AI Act Service Desk, debe usarlo conforme a las instrucciones, asignar supervisión humana competente, vigilar su funcionamiento y gestionar los datos de entrada cuando estén bajo su control. También debe informar de determinados riesgos o incidentes. Puede tener obligaciones de información hacia las personas afectadas y los representantes de los trabajadores.
Persona usuaria o trabajadora. Utilizar una herramienta no la convierte automáticamente en responsable jurídica del sistema. Como orientación general, conviene seguir las instrucciones internas, respetar los límites de uso, proteger los datos y pedir revisión humana cuando una decisión tenga consecuencias importantes. Qué le corresponde a cada cual en un caso concreto es una cuestión legal que este artículo no resuelve. Sobre la supervisión humana y la rendición de cuentas hablamos en «Quién responde cuando una IA se equivoca».
Calendario a 1 de noviembre de 2026
Quien recuerde fechas anteriores debe saber que el calendario fue actualizado por el AI Omnibus. Según el AI Act Service Desk, la Comisión y el Consejo de la UE, el panorama es este:
- 1 de agosto de 2024: entrada en vigor.
- 2 de febrero de 2025: disposiciones generales, alfabetización en IA y primeras prohibiciones.
- 2 de agosto de 2025: reglas para modelos de IA de propósito general y su gobernanza.
- 2 de agosto de 2026: entra en aplicación la mayoría de las reglas y comienza su aplicación efectiva, incluida la transparencia del artículo 50.
- 2 de diciembre de 2026 (todavía futura): empiezan a aplicarse dos prohibiciones adicionales y termina el periodo transitorio reducido para ciertas obligaciones de marcado de contenido sintético ya comercializado.
- 2 de diciembre de 2027 (futura): reglas para sistemas de alto riesgo de determinados usos del Anexo III.
- 2 de agosto de 2028 (futura): reglas para sistemas de alto riesgo integrados en productos regulados del Anexo I.
La mayor parte del reglamento ya se aplica, pero las obligaciones de alto riesgo tienen fechas propias. Leer «agosto de 2026» y concluir que todo está en marcha sería como dar por abierta la cocina porque ya han puesto el cartel.
Prohibiciones y transparencia
El artículo 5 prohíbe determinadas prácticas manipuladoras, la explotación de vulnerabilidades, la puntuación social, ciertos usos biométricos y otras prácticas. Desde el 2 de diciembre de 2026 se suman dos prohibiciones: la generación o manipulación de material íntimo no consentido y la de material de abuso sexual infantil.
Las obligaciones de transparencia del artículo 50 incluyen identificar ciertos contenidos generados o manipulados por IA y determinados *deepfakes*. La Comisión publicó el 20 de julio de 2026 directrices sobre estas obligaciones, dirigidas a proveedores y a responsables del despliegue. Para aprender a comprobar un mensaje dudoso, puede ayudar «Deepfakes y suplantación con IA».
AI Act y RGPD: dos normas, dos preguntas
No son lo mismo, y cumplir una no implica cumplir la otra.
- El AI Act pregunta por el sistema: qué uso tiene, qué riesgo implica y qué deben hacer proveedores y responsables del despliegue.
- El RGPD pregunta por los datos personales: bases jurídicas, derechos de las personas, transparencia, seguridad y responsabilidades sobre el tratamiento.
Una empresa que use IA con datos personales puede estar sometida a ambos marcos a la vez. El AI Act no sustituye al RGPD. Lo que corresponde en cada caso depende de hechos concretos que requieren análisis jurídico específico.
Reflexión editorial: acceso, límites y responsabilidad
Lo que sigue es análisis editorial de LedSolEo, no un hecho jurídico ni una opinión personal de nadie en concreto.
La IA puede democratizar el acceso a explicaciones, traducciones, análisis y herramientas que antes estaban reservadas a especialistas o a grandes organizaciones. Es una oportunidad real: una pyme o una persona sola pueden hoy hacer cosas que hace unos años exigían un equipo.
Precisamente por eso crece la necesidad de límites. Que una herramienta sea accesible no elimina los derechos de las personas afectadas ni convierte una predicción en una decisión justa. Cuantas más manos tienen la herramienta, más importa saber quién la proporciona, quién decide usarla, quién supervisa y a quién se puede preguntar cuando algo sale mal. Los riesgos de privacidad, sesgos y errores, que repasamos en «Riesgos de la inteligencia artificial», no desaparecen porque el sistema sea cómodo.
Entendido así, el AI Act no es solo un manual de obligaciones. Es un intento de repartir responsabilidades para que la facilidad de uso no se convierta en una excusa. Y no está de más recordar que «lo ha dicho el sistema» no es una respuesta, es el principio de una pregunta.
Para ampliar información
- Reglamento (UE) 2024/1689, versión consolidada en EUR-Lex
- Calendario de aplicación del AI Act, AI Act Service Desk
- Marco regulatorio de la IA, Comisión Europea
- Cronología de la Ley de IA, Consejo de la UE
- Artículo 5: prácticas prohibidas
- Artículo 26: obligaciones de los responsables del despliegue
- Directrices sobre obligaciones de transparencia
—